암참·시스코 "보안 지원 끝난 노후 IT 장비, 해커 통로로 기업 위협"
조선비즈 이인아 기자 - 인공지능(AI) 기술 확산으로 사이버 공격 속도가 빨라지는 가운데, 기업이 노후 정보기술(IT) 자산을 미리 파악하고 중요도에 따라 미리 교체하는 중장기 계획이 필요하다는 제언이 나왔다.
23일 주한미국상공회의소(암참)는 서울 삼성동 시스코코리아 사무실에서 시스코와 노후 IT 시스템의 위험과 대응 전략을 주제로 비공개 간담회를 전날 열었다고 밝혔다. 이 자리에는 한국인터넷진흥원(KISA)과 주요 산업계 관계자들이 참석했다.
간담회에서는 제품 단종이나 기술 지원 종료로 수명 종료(EOL·End
of Life) 상태에
놓인
장비가
기업
운영과
주요
기반
시설에
미칠
위험에
대해
논의됐다. EOL 장비는 새 보안 취약점이 발견돼도 공식 패치가 제공되지 않아 해커의 침투 경로가 될 수 있다.
참석자들은 AI와 양자 컴퓨팅 발전으로 보안 위협 환경이 달라진 만큼 노후 시스템을 단순 유지 보수 대상이 아닌 경영·투자 과제로 봐야 한다고 강조했다. 자산 현황과 취약 시스템을 먼저 파악하고, 가용 예산과 업무 중요도에 따라 교체 우선순위를 정하는 단계적 전환이 필요하다고 했다.
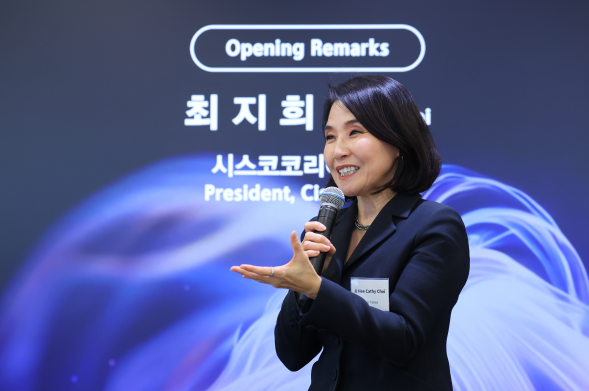
최지희 시스코코리아 대표는
"공식
보안
업데이트와
기술
지원이
끝난
장비를
방치하면
기업의
사업
연속성에
치명적
위협이
될
수
있다"며 "모든 사이버보안의 출발점은 조직 내 노후 자산과 취약 시스템을 식별하는 가시성을 확보하는 것"이라고 말했다.
사라 슬론 시스코 아시아태평양 사이버보안 정책 총괄은 시스코 후원으로 호주전략정책연구소(ASPI)가 낸 보고서를 소개했다. 보고서는 한국·인도·필리핀·호주 사례를 분석해 장비 관리·교체 책임을 명확히 하고, 기술 수명주기 관리와 조달 방식 개선을 통해 보안 위험을 줄여야 한다는 내용이 포함됐다.
제임스 김 암참 회장 겸 대표는
"한·미 기술 협력의 잠재력을 실질적이고 지속적인 사업 기회로 연결하려면 안전하고 안정적인 디지털 기반이 필수적"이라며
"정부·산업계 간 기술 리스크 대응과 혁신 논의를 이어가겠다"고 말했다.
출처: https://biz.chosun.com/industry/company/2026/10/23/74UFFZ32BVEHHIAYJLZHQZ35YA/?utm_source=naver&utm_medium=original&utm_campaign=biz